300/s
Laadige valideeritud tootmisesse

OSKI disainib, viib üle ja haldab turvalist, skaleeritavat pilveinfrastruktuuri — nii et sa lõpetad tühjade serverite eest maksmise ja hakkad kiiremini tarnima AWS-is, Azure’is või Google Cloud’is.
Laadige valideeritud tootmisesse
Katsetatud kriitilised teerajad
Kiirem AI abil
Pilveinseneriteenus on praktika arhitektuuride loomisel, teenuste juurutamisel ja haldamisel avalikes pilvedes — võrgustik, arvutus, salvestus, identiteet ja kulude kontroll. Pakume pilveinseneriteenust kogenud meeskonna juhtimisel, alates teenusepakkuja valikust kuni ülemineku, optimeerimise ja tegevuse üleandmiseni.
Kus pilveprojektid tavaliselt ebaõnnestuvad — ja kuidas me teeme need usaldusväärseks ja hallatavaks.
Infrastruktuur töötab arendamisel, kuid jookseb tootmiskoormuse all kokku.
Me analüüsime töökoormusi, valime õiged masinad ja seadistame automaatse skaleerimise poliitikad Azure’is, AWS-is ja Google Cloud’is, et tagada stabiilne jõudlus reaalsetes tingimustes.
Sa pole oma katastroofitaastamise plaani kontrollinud — taastumine tundub ebakindel.
Rakendame piirkondadevahelise üleminemise, pidevad varukoopiad ja regulaarsed taastamisharjutused, et RTO ja RPO eesmärgid oleksid tõestatud ja korduvad.
Kulud suurenevad ettearvamatult kasutuse kasvades ja teenustel mitmekordistudes.
Kasutame kulude juhtimist, märgistamist, õige suuruse valimist ning reserveeritud või pühendatud plaane, et kulusid kontrollida, samal ajal säilitades võimekuse ja usaldusväärsuse.
Analüütikatööd konkureerivad tootmisteenustega ressursside pärast.
Eraldame analüütika spetsiaalsetesse klastritesse või hallatavatesse teenustesse ning kavandame andmevood, mis ei mõjuta tehingu latentsust.
Turvalisus ja nõuetele vastavus lisatakse ehituse lõpus.
Me integreerime identiteedi, krüpteerimise, logimise ja poliitika kontrollid igasse juurutusse ning viime läbi regulaarsed auditid, et säilitada vastavus.
Sa valisid pilve, sest meeskond selle hästi tunneb, mitte seepärast, et see sobib töökoormusele.
Valime Azure’i, AWS-i või Google Cloud’i teenused latentsuse, järjepidevuse, kulu ja piirangute põhjal, kombineerides pakkujaid nõuete täitmiseks.
Kasutuse suurenedes määrab pilvearhitektuur kulud, usaldusväärsuse ja selle, kas teenused jäävad surve all reageerivaks.
$1.3T
Maailmaturg pilveteenuste valdkonnas aastaks 2030
22%
Prognoositud aastane kasv (CAGR)
Teenusepakkuja valik ja arhitektuur
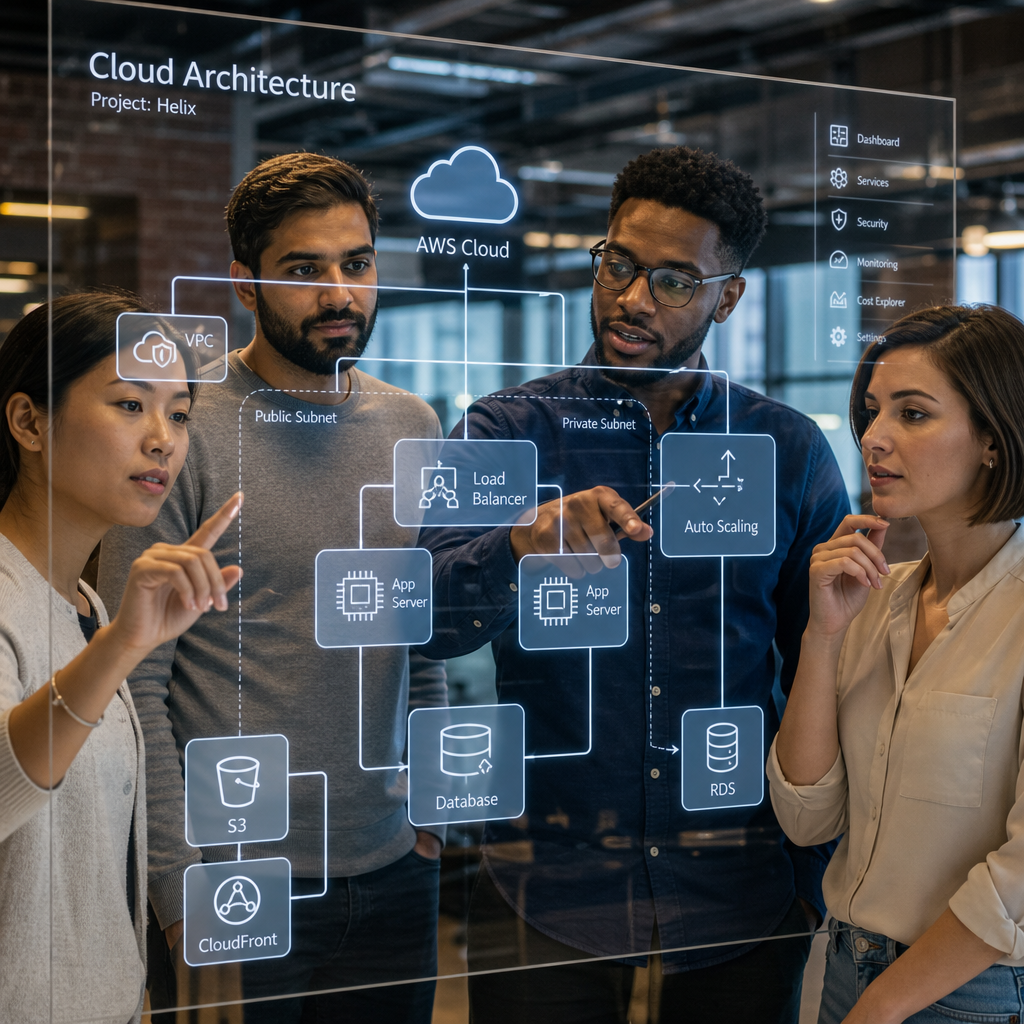
Valige Azure, AWS või Google Cloud võrgustiku, vastavuse ja kulude jaoks. Me kavandame maandumisala, VPC-sid/VNette, identiteedipiire ja mitmekontolisi arhitektuure.
Kulukorraldus ja optimeerimine
Märgistamine, eelarved, õigesti suurendamine ja kohustuste strateegiad ning automatiseeritud jälgimine, et vältida üllatusi ja maksimeerida väärtust reserveeritud ja spot-instantside puhul.
Migratsioon ja moderniseerimine
Lift-and-shift, ümberplatvormimine või refaktoreerimine – me loome korduvad migratsiooniplaanid, kinnitame need testkeskkonnas ja viime läbi lülitumised minimaalse segamiseta Azure'i, AWS-i ja Google Cloudi vahel.
Vastupidav infrastruktuur ja kõrge kättesaadavus (HA)
Mitme tsooni ja mitme regiooni arhitektuurid, automatiseeritud üleminekud ja tervisekontrollid, et hoida kriitilised teenused kättesaadavad ja reageerivad rikeolukordades.
Andmete ja analüütika platvorm
Juhtmeandmete järved, analüütikaklastrid ja ETL/ELT torujuhtmete kujundamine, mis skaleeruvad iseseisvalt tehingusüsteemidest ja toetavad usaldusväärset aruandlust.
Varukoopiad, replikatsioon ja taastumine
Piirkondadevahelised varukoopiad, hetktõmmised ja testitud taastamismeetodid koos määratletud taastamiseesmärkidega, et taastumine oleks ennustatav ja auditeeritav.
Turvalisus ja vastavus
Identiteedipõhine ligipääs, krüpteerimine, võrgu isolatsioon ja pidevad vastavuskontrollid, et täita ettevõtte ja regulatiivseid nõudeid pilveteenuste pakkujate vahel.
Hallatud operatsioonid ja SRE
Ööpäevaringne järelevalve, intsidentide käsiraamatud, automatiseeritud parandused ja pidev häälestus, et kättesaadavus, jõudlus ja kulud oleksid proaktiivselt hallatud.
30 minutit koos kogenud pilvearhitekti ja CTO-ga, et kaardistada teie varad, piirangud ja eesmärgid Azure'i, AWS-i ja Google Cloudi osas.
Hindame teie praegust pilvekeskkonda, tuvastame riskid ja võimalused ning koostame sihtarhitektuuri koos selgete kompromisside ja leevendusmeetmetega.
Fikseeritud ulatusega tegevuskava koos verstapostide ja läbipaistva hinnastusega — hõlmates migratsiooni, optimeerimist või uut pilvekeskkonna loomist vastavalt teie prioriteetidele.
Meie viime plaani ellu — infrastruktuur koodina, migratsioonide vahetused ja põhjalik etappide valideerimine tagavad, et iga muudatus on testitud ja pööratav enne tootmisse rakendamist.
Täielikud käitamisjuhendid ja operatsioonijuhendid antakse teie meeskonnale üle koos valikuliste hallatavate tugiperioodidega, et sujuvamaks muuta üleminek.

Pilv esimesena disain
Me kavandame turvalise, korduva infrastruktuuri ja poliitikad enne migratsiooni — vähendades üllatusi ja ennetades habrasid, ühekordseid konfiguratsioone.

Tõestatud tarnimiskogemus
Meie insenerid on juhtinud pilvemuutusi nii ettevõtetes kui idufirmades, pakkudes skaleeritavaid ja turvalisi platvorme mitmes valdkonnas.

Kogenud meeskond 2–4 nädala jooksul
Me võtame kiiresti tööle kõrgema taseme pilveinsenerid, kasutades automatiseerimist ja tõestatud juhendeid, et kiirendada tarnet ilma kvaliteeti ohverdamata.

Vastupidavuse ja taastumise distsipliin
Taastumise läbimängud, tõrketestid ja automatiseeritud tervisekontrollid on kõigi projektide osa, et tagada süsteemide ennustatav käitumine intsidentide ajal.
3
Pilvepakkujad, kellele oleme spetsialiseerunud
1
Kiire vastus ühe tööpäeva jooksul
100%
Fikseeritud ulatusega, üllatusarveid ei tule
3×
Kiirem tarne automatiseerimisega
Vali Azure Microsofti integreerimise ja ettevõtte teenuste jaoks, AWS haldussüsteemide laia valiku ja globaalse haarde jaoks ning Google Cloud andmete ja masinõppe töökoormuste jaoks. Nõuded identiteedi, vastavuse, hallatavate teenuste ja kulude osas peaksid määrama parima sobivuse.
Jah – paljud organisatsioonid kasutavad mitut pilve vastupidavuse või spetsiifiliste võimaluste pärast. Selged võrgustiku, identiteedi ja jälgimise tavad on olulised haldamise tagamiseks.
Alusta märgistamisest, eelarvetest ja õigest suurusest. Kasuta pühendatud plaane, spot-eksemplare ja automatiseerimist, et vähendada ressursse tegevusetuse ajal ning jälgi jõudlust.
Hallatavad teenused vähendavad operatiivkoormust ja kiirendavad tarnet, samas kui iseseisvalt hallatud lahendused pakuvad põhjalikumat kontrolli ja kohandusi. Otsus sõltub teie meeskonna oskustest ja riskitaluvusest.
Rakenda identiteedipõhist ligipääsu, minimaalsete õigustega rolle, võrgusegmenti, krüpteerimist, logimist ja regulaarset plaastrite paigaldamist ning pidevaid vastavuskontrolle ja auditeid.